卡巴斯基发现Lazarus组织发起的新一轮APT攻击活动,并利用了人工智能和后量子加密技术
在印度尼西亚巴厘岛举行的安全分析师峰会上,卡巴斯基全球研究与分析团队(GReAT)公布了关于“FlashHole行动”的调查结果。该网络间谍活动由Lazarus高级持续性威胁(APT)组织所发起。该行动自2025年7月起便已活跃,目前已影响韩国建筑、软件及有线通信设备制造等行业的至少三家机构。攻击者使用了鱼叉式网络钓鱼、滥用合法的CrossWeb EX软件,并部署了更新后的恶意软件,其中包括此前未被记录的工具。
卡巴斯基全球研究与分析团队揭示了与Lazarus组织的SyncHole 行动相关的新一轮攻击。该行动于去年首次被发现,此后攻击者不断升级其工具与技术,使这一攻击活动具有更高的持续性和复杂性。
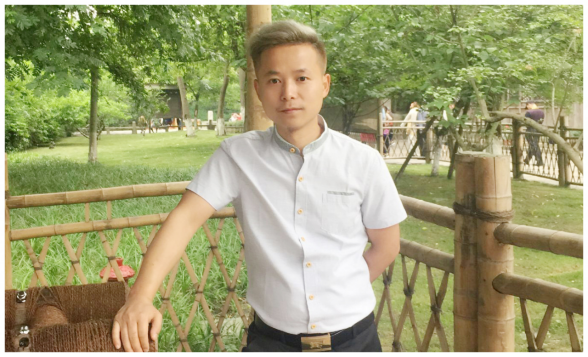
作为该行动的一部分,研究人员发现了一个与某GitHub账户相关联的GitHub Pages网站,该账户被用作命令与控制(C2)通道。该账户创建于 2025 年 9 月,最初托管了一个网站,上面展示了一份自称高级网络设备开发人员的简历。这一诱饵与Lazarus标志性的招聘主题攻击活动Operation DreamJob相吻合。该页面包含一张据称是求职者的AI生成照片。卡巴斯基研究人员认为,攻击者还利用AI针对其目标定制了这些欺诈网站。此次攻击行动始于包含虚假作品集和简历网站链接的鱼叉式网络钓鱼邮件,这些网站还针对各个目标进行了量身定制。
研究结果表明,访问这些恶意网站极有可能启动一个涉及CrossWeb EX软件的感染过程,该软件是韩国广泛使用的安全插件和网页认证软件。此恶意活动可能是利用了 CrossWeb EX 软件中的潜在漏洞,该漏洞可能为攻击者提供了初始入侵切入点。值得注意的是,此前曾发布过一份安全公告,证实该金融安全软件中确实存在漏洞。通过深入分析,研究人员识别出多个恶意有效载荷并重构了感染链,揭示了一个复杂的恶意软件交付框架以及在受害者系统中隐蔽恶意活动的高级技术。
攻击者将现有恶意软件的更新版本与两款此前未被披露的工具——TouchHub 和 ClientHub——结合使用。这些组件会安装额外的恶意软件、在被感染的计算机上执行命令,并与攻击者通信,最终目的是进行网络间谍活动。其中一款新工具的一个变种利用 Dropbox 与操作者进行通信。
该行动还使用了LPEClient的更新版本,这是Lazarus组织长期使用的一款工具,用于收集被感染计算机的信息并投递额外的恶意软件。版本会收集已安装的安全软件、Windows安全防护措施及其他系统特征的详细信息,随后对这些信息进行压缩和加密,再将其发送给攻击者。
更新版的LPEClient还使用了ML-KEM-1024,这是一种后量子加密机制,旨在保护通信免受未来量子计算机的潜在攻击。它利用该机制与攻击者的服务器建立加密连接,然后直接在内存中下载并运行额外的恶意软件。为规避检测,它还会试图通过更改内存保护机制和禁用安全工具用于检测可疑系统活动的监控钩子来绕过安全监控。
“Lazarus正在持续扩大其行动规模,在推出新工具以及改造既有工具以满足自身需求的同时,发起新的攻击活动。基于我们对FlashHole 行动的分析,结合以往调查的证据表明,该组织还将人工智能融入了其长期沿用的行动方案中,而我们在其他与Lazarus组织有关联的威胁行为者身上也观察这样的转变。更值得密切关注的是,Lazarus组织采用了旨在抵御未来量子威胁的加密技术。我们的调查结果显示,该组织至少从2024年9月起就开始使用这些技术,这表明在此次披露之前的一年多时间里,这些能力就已经在保护该组织的恶意软件通信了,”卡巴斯基全球研究与分析团队资深安全研究员Sojun Ryu表示。
报告全文请参见Securelist.com。
为防范Lazarus组织的攻击以及FlashHole行动之类的活动,建议各组织遵循以下最佳实践:
●培训员工识别针对性的网络钓鱼攻击。对意外收到的电子邮件和链接进行核实——即使它们指向看似专业且可信的网站——并将可疑信息上报给安全团队。
●保持软件更新,并及时应用安全补丁。定期评估业务关键应用程序中的漏洞,并禁用不必要的组件,以降低被利用的风险。
●限制用户权限,并监控可能被滥用于命令与控制的云服务连接。
●为保护企业免受包括FlashHole行动中所用工具在内的广泛威胁,请使用卡巴斯基Next产品线中的解决方案。该解决方案可为任何规模和行业的组织提供实时防护、威胁可视化、调查以及EDR和XDR的响应能力。您可以根据当前需求和可用资源,选择最适合的产品层级;若网络安全需求发生变化,也可轻松迁移至其他层级。
●采用卡巴斯基托管安全服务,例如入侵评估、托管检测与响应(MDR)和/或事件响应服务。这些服务完整覆盖从威胁识别到持续防护与修复的整个事件管理周期。这些服务有助于防范规避性网络攻击、调查事件,并能在公司缺乏网络安全人员的情况下提供额外的专业知识。
●为企业信息安全专业人员提供针对本机构的网络威胁深度洞察能力。卡巴斯基威胁情报平台将为其提供覆盖整个事件管理周期的丰富情境信息,帮助专业人员及时识别网络安全风险。
关于全球研究与分析团队
全球研究与分析团队(GReAT)成立于 2008 年,是卡巴斯基的核心部门,负责揭露 APT、网络间谍活动、重大恶意软件、勒索软件和全球地下网络犯罪趋势。目前,GReAT 由 40 多名专家组成,他们在欧洲、俄罗斯、美洲、亚洲和中东等全球范围内工作。这些才华横溢的安全专业人员为公司的反恶意软件研究和创新发挥着领导作用,他们以无与伦比的专业知识、热情和好奇心致力于发现和分析网络威胁。
关于卡巴斯基
卡巴斯基是一家成立于1997年的全球网络安全与数字隐私公司。凭借其网络免疫概念,卡巴斯基致力于推动行业创新,保护消费者、企业、关键基础设施及政府机构免受网络威胁。迄今为止,已有超过十亿台设备受到卡巴斯基的保护。
卡巴斯基确保“忠于业务”的网络安全,专注于提供明确的结果、保护营收、减轻工作负载并防止系统停机。卡巴斯基深厚的威胁情报和安全专业知识不断转化为适用于各种规模组织(从小型企业到大型企业)的创新解决方案和服务,将经过验证的AI驱动防护技术与简单的管理和专家支持相结合。
卡巴斯基广受独立测试机构认可,并获得全球数百万个人用户及近20万家企业的信赖。我们助力客户更早发现威胁、更快做出响应,并以更大的信心和自由度开展业务,从而保护客户最核心的价值。了解更多信息,请访问 www.kaspersky.com。